Снимка: iStock
-
Пожар гори край Плевен, главният път е затворен поради задимяване (ВИДЕО)
-
Капитан Христо Папукчиев: Трябва да разгледаме всички хипотези за потъналия кораб в Черно море
-
Докато тече КСНС: Обезвредиха изоставен куфар пред Президентството (ВИДЕО+СНИМКИ)
-
Автобус с работници се обърна в нива край Павел баня, 9 души са ранени (СНИМКИ)
-
Моряците от атакувания кораб, потънал в Черно море, били сирийски граждани
-

Делото "Бургазлиев": 18-годишен механик, грижил се за АТВ-то, призна, че няма компетентност да го поддържа
Според експерта по киберсигурност разследването се извършва от ГДБОП, като е потърсено съдействие и от международни партньори
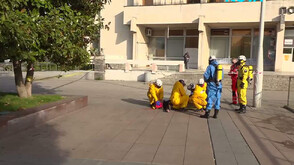
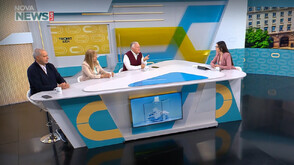
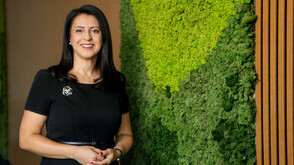
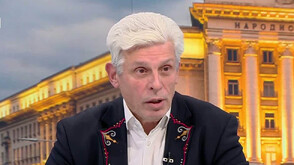
Три поредни дни училища, детски градини, съдебни палати и други обществени сгради в цялата страна получават анонимни заплашителни имейли за поставени взривни устройства. Стотици деца и служители бяха евакуирани, а сигналите предизвикаха тревога сред родители и учители. Темата коментираха експертът по киберсигурност и бивш служител на ГДБОП Явор Колев и директорът на 59-а детска градина „Елхица“ в София Мария Стоицева в ефира на „Твоят ден“ по NOVA NEWS.
„Целта на такъв тип кибертероризъм е да се създаде паника. Обществото е изключително чувствително, когато става дума за децата“, коментира Колев.
Той обясни, че подобни сигнали ангажират сериозен ресурс на службите. При всяка заплаха органите на реда трябва да извършат проверка, независимо дали има основания да се смята, че действително е поставено взривно устройство.
Мария Стоицева разказа, че в продължение на три дни са получавали заплашителни имейли. Съдържанието им било тревожно и включвало твърдения за поставено взривно устройство и заплахи за живота на хората в сградата. При получаването на първия сигнал ръководството незабавно се обадило на телефон 112 и най-близкото районно управление на полицията. „Действали сме по протокол“, увери Стоицева.
Децата били изведени от сградата, а охраната извършила предварителен обход на двора. Докато органите на реда проверявали сградата и района, служителите се стремили да не създават допълнително напрежение сред децата. Тя даде пример, че в първия ден децата са продължили заниманията си на открито, докато полицията извършвала проверката.
След първия сигнал в детската градина е проведен и извънреден инструктаж на служителите, на който са припомнени процедурите при заплаха за поставено взривно устройство.
Трети ден бомбени заплахи в няколко града в страната
► Възможно ли е заплашителните имейли да бъдат проследени
Според Явор Колев разследването вече се извършва от ГДБОП, като е потърсено съдействие и от международни партньори. По думите му става въпрос за използвани компрометирани сървъри в Латинска Америка и в европейска държава.
Колев подчерта, че фактът, че даден сигнал е изпратен през сървър в определена държава, не означава, че извършителят се намира там. Експертът посочи, че се проверяват журналите на сървърите и се следва пътят на електронните съобщения. За установяването на произхода им обаче са необходими време и съдебни процедури.
Целия разговор гледайте във видеото.
 Добави ни в предпочитани източници в Google
Последвайте ни